Comment connaître le port d’une adresse IP : guide complet pour trouver votre numéro de port
Comment connaître le port d'une adresse IP ? Découvrez les méthodes simples et fiables pour identifier vos ports actifs sur Windows, Mac et Linux.
Savoir comment connaître le port d’une adresse IP est une compétence réseau fondamentale, bien plus utile qu’il n’y paraît. Une adresse IP seule ne suffit pas à faire circuler vos données sur Internet : c’est le numéro de port qui indique à chaque paquet TCP vers quel service il doit se diriger — le port 443 pour HTTPS, le port 22 pour SSH, et ainsi de suite. Concrètement, cette information devient indispensable dès que vous diagnostiquez un problème de connexion, configurez un VPN, ouvrez un pare-feu ou déboguez une application en développement.
En bref :
- ● Un port réseau est un numéro compris entre 0 et 65 535 qui identifie un service ou une application sur une machine connectée à Internet.
- ● L’adresse IP identifie la machine, le numéro de port identifie le service précis qui tourne dessus — les deux sont indissociables dans un paquet de données.
- ● Sur Windows, la commande
netstat -anodans l’invite de commandes liste tous les ports actifs en quelques secondes. - ● Sur Mac et Linux, les commandes
netstatoussremplissent le même rôle depuis le terminal. - ● Des outils en ligne permettent de scanner les ports ouverts d’une adresse IP distante sans rien installer.
- ● Les ports TCP et UDP fonctionnent différemment : TCP garantit la livraison des données, UDP privilégie la rapidité.
- ● Laisser des ports inutiles ouverts représente un risque de sécurité réel — les fermer est une bonne pratique de base.
Qu’est-ce qu’un port réseau et comment fonctionne-t-il avec une adresse IP ?
Votre adresse IP, c’est l’adresse postale de votre machine sur Internet. Mais une adresse postale seule ne suffit pas : encore faut-il savoir à quel appartement remettre le courrier. C’est précisément le rôle du port réseau. Derrière chaque connexion qui transite sur le Web, il y a toujours une adresse IP et un numéro de port — les deux forment un duo indissociable.
Un port est simplement un numéro entier compris entre 0 et 65 535. Il permet au système d’exploitation de savoir à quelle application ou à quel service remettre les données reçues. Quand votre navigateur charge une page en HTTPS, il envoie ses paquets vers le port 443 de l’adresse IP du serveur cible. Quand vous accédez à un site en HTTP, c’est le port 80 qui est sollicité. La notation standard combine les deux informations sous la forme adresse_IP:port, par exemple 192.168.1.1:443.
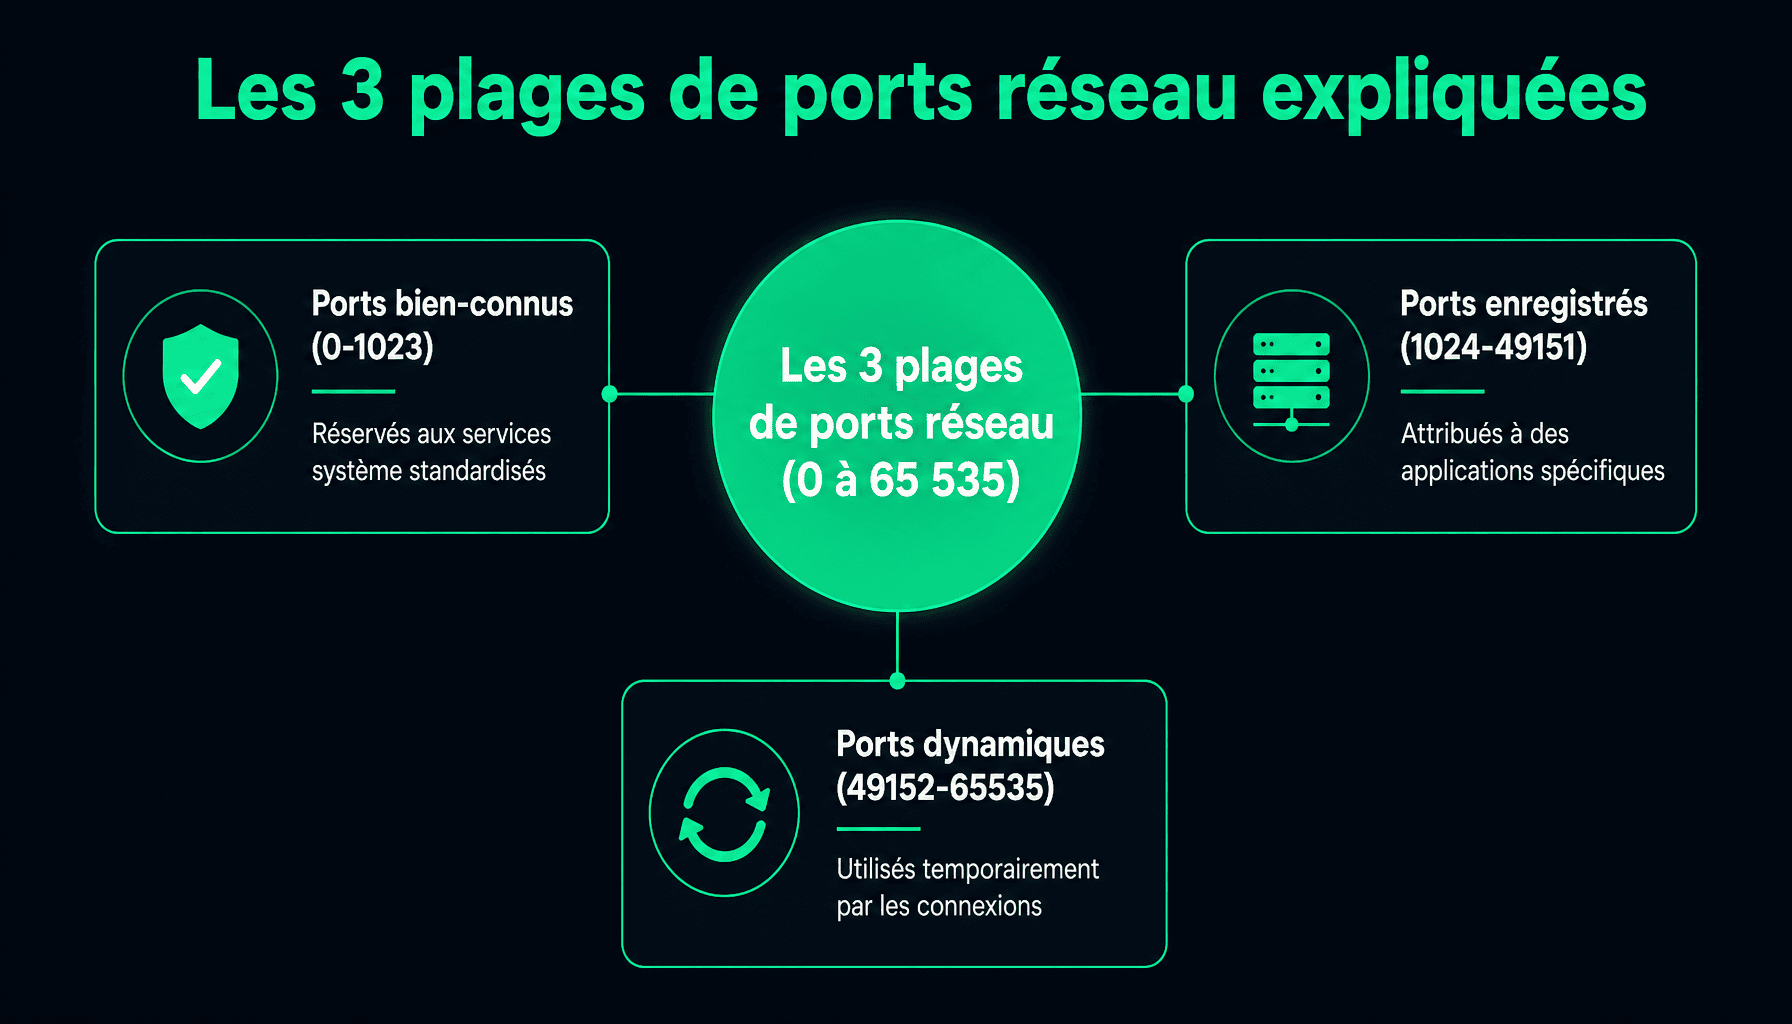
Les numéros de port sont répartis en trois grandes plages :
- 0 – 1 023 : ports « bien connus » (well-known ports), réservés aux services système standardisés.
- 1 024 – 49 151 : ports enregistrés, attribués à des applications spécifiques par l’IANA.
- 49 152 – 65 535 : ports dynamiques ou éphémères, utilisés temporairement par les connexions sortantes.
adresse_IP:port. Par exemple, 93.184.216.34:443 signifie : connexion HTTPS au serveur dont l’IP est 93.184.216.34. Cette notation s’utilise aussi bien dans les logs réseau que dans les outils de diagnostic.| Protocole | Fiabilité | Vitesse | Cas d’usage typique |
|---|---|---|---|
| TCP | Élevée — livraison garantie et ordonnée | Plus lent (accusés de réception) | HTTP, HTTPS, email, FTP, SSH |
| UDP | Faible — pas d’accusé de réception | Plus rapide (envoi direct) | Streaming vidéo, jeux en ligne, DNS, VoIP |
| TCP + TLS | Très élevée — chiffrement ajouté | Légèrement plus lent | HTTPS (port 443), services sécurisés |
| UDP + QUIC | Bonne — fiabilité gérée applicativement | Très rapide | HTTP/3, services Akamai, CDN modernes |
Différence entre ports TCP et UDP : ce qui change concrètement
TCP (Transmission Control Protocol) fonctionne comme un envoi en recommandé : chaque paquet de données est numéroté, le destinataire confirme sa réception, et si un paquet se perd en route, il est renvoyé automatiquement. Cette fiabilité a un coût : des échanges supplémentaires qui ralentissent légèrement la connexion. C’est pourquoi TCP est privilégié pour tout ce qui nécessite l’intégrité des données — navigation Web, email, transfert de fichiers.
UDP (User Datagram Protocol), lui, ressemble à un tract glissé dans une boîte aux lettres : on envoie, sans vérifier si le destinataire l’a bien reçu. Pas d’accusé de réception, pas de retransmission. Ce que l’on perd en fiabilité, on le gagne en vitesse. Pour le streaming vidéo, les jeux en ligne ou les requêtes DNS, perdre un paquet occasionnel est bien moins grave que subir un délai. TCP représente la majorité du trafic Web, mais UDP reste incontournable pour les usages temps réel.
Comment connaître le port d’une adresse IP sur Windows, Mac et Linux
Trouver le numéro de port sur Windows avec netstat
Sur Windows, la méthode la plus directe passe par l’invite de commandes. Appuyez sur Win + R, tapez cmd, puis validez. Dans la fenêtre qui s’ouvre, saisissez :
netstat -ano
Le résultat s’affiche immédiatement sous forme de tableau avec cinq colonnes :
- Proto : le protocole utilisé (TCP ou UDP).
- Adresse locale : l’adresse IP de votre machine suivie du numéro de port (format
IP:port). - Adresse distante : l’IP et le port du serveur distant avec lequel la connexion est établie.
- État : l’état de la connexion — LISTENING signifie qu’un port est ouvert et attend des connexions entrantes.
- PID : l’identifiant du processus responsable de la connexion.
Pour identifier l’application derrière un PID, utilisez netstat -b (nécessite les droits administrateur). Pour filtrer un port précis, la commande netstat -an | findstr :80 n’affiche que les lignes concernant le port 80. Pratique pour vérifier rapidement si un service HTTP tourne sur la machine.
netstat -b. Faites un clic droit sur l’icône cmd et sélectionnez « Exécuter en tant qu’administrateur ».Trouver le port d’une adresse IP sur Mac et Linux
Sur macOS, ouvrez le Terminal (Applications > Utilitaires > Terminal) et tapez :
netstat -an
Pour obtenir les noms des processus associés à chaque port, la commande lsof -i -n -P est plus complète. Elle liste toutes les connexions réseau actives avec le nom de l’application, le protocole, l’adresse IP et le numéro de port. À noter : depuis macOS 11 Big Sur, certaines options de netstat ont évolué — lsof reste la référence la plus stable.
Sur Linux, la commande recommandée est :
ss -tulnp
Les options signifient : -t (TCP), -u (UDP), -l (listening, ports en écoute), -n (affichage numérique des ports), -p (processus associé). Plus moderne et plus rapide que netstat, ss est aujourd’hui l’outil de référence sur les distributions récentes. La commande netstat -tulnp reste valide si le paquet net-tools est installé.
| OS | Commande principale | Commande alternative | Ce qu’elle affiche |
|---|---|---|---|
| Windows | netstat -ano | netstat -b | Ports actifs, état, PID, nom d’application |
| macOS | lsof -i -n -P | netstat -an | Connexions actives avec nom de processus |
| Linux | ss -tulnp | netstat -tulnp | Ports TCP/UDP en écoute avec processus |
Comment connaître le port d’une adresse IP distante avec des outils en ligne
Vous souhaitez identifier les ports ouverts sur une adresse IP distante, sans installer de logiciel ? Plusieurs scanners de ports en ligne permettent de le faire directement depuis un navigateur. Le principe est simple : l’outil envoie des paquets TCP ou UDP vers l’IP cible sur une sélection de ports, puis analyse les réponses pour déterminer lesquels sont ouverts, fermés ou filtrés.
Ces services sont utiles pour vérifier rapidement l’exposition d’un serveur ou diagnostiquer un problème de connectivité. Ils restent cependant limités en nombre de ports analysés simultanément.
Pour les administrateurs réseau, Nmap est l’outil de référence. Open source et disponible sur toutes les plateformes depuis 1997, il peut scanner l’intégralité des 65 535 ports d’une machine, détecter les services qui y tournent et même identifier le système d’exploitation distant. Des infrastructures de distribution de contenu comme Akamai l’utilisent dans leurs audits de sécurité internes.
Comment connaître le port d’une adresse IP : les ports courants et comment vérifier s’ils sont ouverts ou fermés
Tous les ports ne se valent pas. Certains sont universellement reconnus parce qu’ils correspondent à des services fondamentaux du Web et des réseaux d’entreprise. Les connaître permet de mieux interpréter les résultats d’un scan ou d’un netstat.
| Numéro de port | Protocole | Service | Usage typique |
|---|---|---|---|
| 21 | TCP | FTP | Transfert de fichiers |
| 22 | TCP | SSH | Accès distant sécurisé à un serveur |
| 25 | TCP | SMTP | Envoi d’emails entre serveurs |
| 53 | TCP/UDP | DNS | Résolution de noms de domaine |
| 80 | TCP | HTTP | Navigation Web non chiffrée |
| 443 | TCP | HTTPS | Navigation Web chiffrée (SSL/TLS) |
| 3306 | TCP | MySQL | Base de données relationnelle |
| 3389 | TCP | RDP | Bureau à distance Windows |
Comment connaitre le port d’une adresse ip — Sécurité des ports : pourquoi connaître le port d’une adresse IP protège votre réseau
Un port ouvert inutilement, c’est une porte entrebâillée sur votre réseau. Des scanners automatisés — de simples bots — parcourent en permanence Internet à la recherche de ports TCP vulnérables, sans distinction d’adresse IP. Les ports 22 (SSH) et 3389 (RDP) figurent parmi les cibles les plus fréquentes : exposés sans protection, ils deviennent des vecteurs d’intrusion courants.
Connaître les ports actifs sur votre adresse IP permet d’identifier précisément votre surface d’attaque. Quelques bonnes pratiques concrètes :
- Fermer les ports non utilisés via le pare-feu — chaque port fermé est une menace en moins.
- Changer les ports par défaut des services sensibles (SSH, RDP, interfaces Web d’administration) pour compliquer le travail des scanners automatisés.
- Utiliser un VPN pour masquer les ports exposés derrière un tunnel chiffré.
Ces mesures ne garantissent pas une sécurité absolue, mais réduisent significativement les opportunités d’attaque.
Questions fréquentes sur les ports et les adresses IP
Comment connaître le port d’une adresse IP sans logiciel installé ?
Pour connaître le port d’une adresse IP sans rien installer, la commande netstat -an (Windows, macOS, Linux) suffit — elle est intégrée nativement à tous les systèmes. Pour tester un port distant, des outils en ligne comme CanYouSeeMe ou YouGetSignal fonctionnent directement depuis le navigateur, sans installation.
Quelle est la différence entre un port ouvert et un port fermé ?
Un port ouvert accepte activement les connexions entrantes : un service écoute et répond. Un port fermé rejette les connexions — aucun service n’y est associé. Il existe aussi les ports filtrés, bloqués par un pare-feu, qui n’envoient aucune réponse. Un port ouvert non surveillé représente une surface d’attaque potentielle.
Peut-on trouver le numéro de port d’une adresse IP sur iPhone ou Android ?
Oui, via des applications dédiées. Sur Android, Network Analyzer ou Fing permettent de scanner les ports d’une adresse IP. Sur iPhone, iNet Network Scanner remplit ce rôle. Pour les ports de votre propre connexion, des outils en ligne accessibles depuis le navigateur mobile font l’affaire sans installation.
Pourquoi mon numéro de port change-t-il à chaque connexion ?
Les ports éphémères (généralement entre 49 152 et 65 535) sont attribués dynamiquement par le système d’exploitation à chaque nouvelle connexion sortante. Ce mécanisme permet à plusieurs applications de communiquer simultanément sans conflit. Seuls les ports associés à des services fixes — comme le port 80 pour HTTP — restent stables.
Un VPN modifie-t-il le port associé à mon adresse IP ?
Un VPN change votre adresse IP visible, mais pas directement vos ports applicatifs. Il encapsule votre trafic via ses propres ports (ex. : UDP 1194 pour OpenVPN, UDP 51820 pour WireGuard). Savoir comment connaître le port d’une adresse IP reste utile même sous VPN, notamment pour diagnostiquer des problèmes de connectivité ou de règles pare-feu.
Ports et adresses IP : par où commencer concrètement selon votre situation
Connaître les ports actifs sur une machine ou vérifier l’état d’un port distant n’a rien d’une manipulation réservée aux experts. Trois situations reviennent le plus souvent : le diagnostic réseau local, pour lequel netstat ou ss restent les commandes de référence ; la vérification d’un port distant, accessible via un outil en ligne ou nmap ; et la sécurisation de sa machine, qui passe par la fermeture des ports inutiles via le pare-feu système. La commande exacte varie selon l’OS — Windows, Linux ou macOS — mais la logique reste identique.
Savoir comment connaître le port d’une adresse IP est une compétence de base, aussi utile à l’administrateur réseau qui surveille son infrastructure qu’à l’utilisateur qui veut simplement s’assurer que sa machine n’expose rien d’inutile. Faites le point sur vos ports ouverts dès aujourd’hui : un rapide netstat -an suffit pour commencer.
Ancien pentester devenu consultant en sécurité, Yanis vulgarise la cybersécurité sans jargon ni parano. Il teste VPN, antivirus et outils réseau pour mon-ip.fr, avec une obsession : des conseils concrets, honnêtes et vérifiables.