HTTP et contournement de filtrage IP : méthodes, outils et bonnes pratiques
HTTP et contournement de filtrage IP : découvrez les techniques concrètes (proxys, VPN, rotation d'IP), leurs limites et le cadre légal. Guide pratique.
Votre adresse IP est le premier critère qu’un serveur HTTP examine avant de répondre à votre requête. Le contournement de filtrage IP est un sujet qui concerne directement les administrateurs réseau, les pentesters et les étudiants en cybersécurité : comprendre comment ces filtres fonctionnent, c’est aussi comprendre comment ils peuvent être contournés de manière légitime. Restrictions géographiques, règles de pare-feu, listes noires d’adresses IP — les mécanismes de filtrage sont nombreux. Ce guide détaille les principales méthodes, les outils associés et le cadre légal à respecter absolument.
En bref :
- ● Le filtrage IP est un mécanisme réseau qui bloque ou autorise les requêtes HTTP selon l’adresse IP source, utilisé par des milliers de sites web.
- ● Les principales techniques de contournement incluent les proxys résidentiels, les VPN, le réseau Tor et la manipulation des headers HTTP.
- ● Bright Data est l’un des fournisseurs de proxys résidentiels les plus cités du marché, avec un réseau de plus de 700 000 IPs résidentielles.
- ● Le contournement est légal dans certains contextes (CTF, tests de pénétration, recherche) mais illégal s’il est utilisé pour violer des CGU ou accéder à des systèmes sans autorisation.
- ● La rotation d’adresses IP réduit significativement le risque de bannissement lors du scraping web à grande échelle.
- ● Les défenseurs peuvent contrer ces techniques via CAPTCHAs, analyse comportementale et limitation de débit (rate limiting).
Comment fonctionne le filtrage IP et le protocole HTTP pour le contournement ?
Le filtrage IP, c’est un peu comme un videur à l’entrée d’un club : avant de vous laisser passer, il vérifie votre adresse. Si elle figure sur une liste noire — ou si elle n’est tout simplement pas sur la liste blanche —, la porte reste fermée. Dans le monde du web, ce mécanisme s’applique aux requêtes HTTP : chaque fois que votre navigateur contacte un serveur, il expose son adresse IP source, et le serveur décide en une fraction de seconde s’il répond ou non.
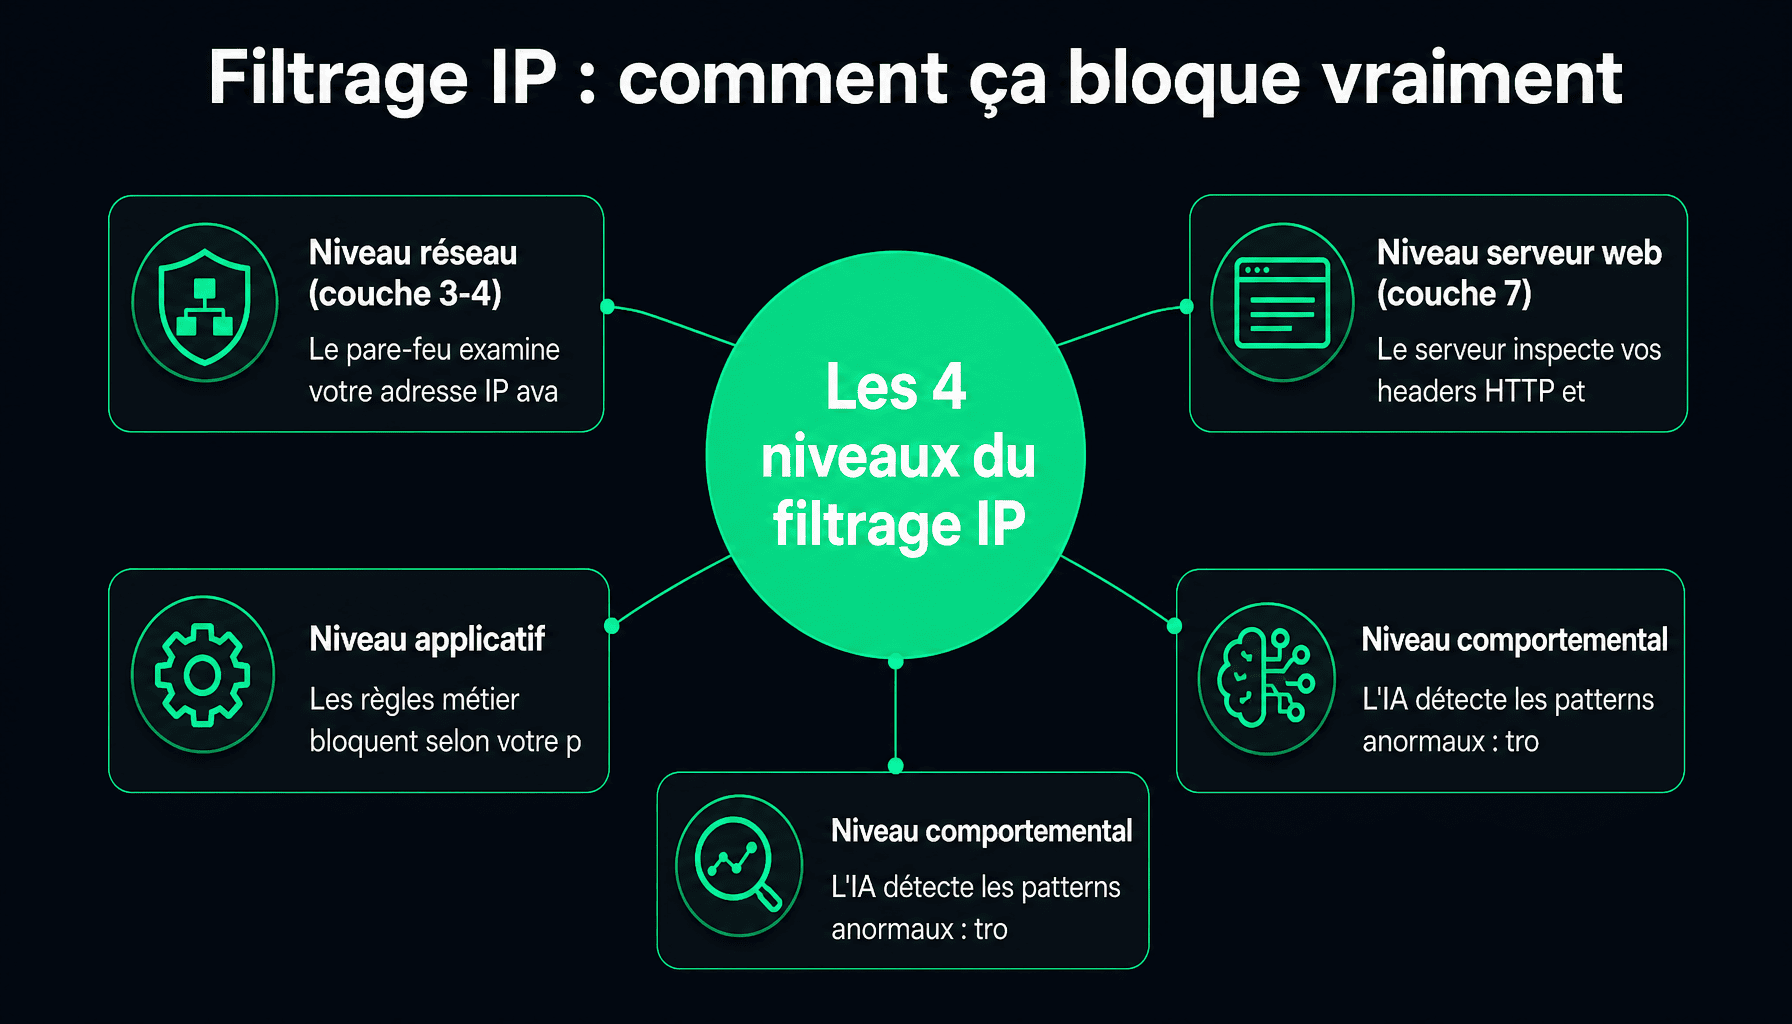
Techniquement, le filtrage IP intervient à plusieurs niveaux. Aux couches réseau 3 et 4 (IP et TCP), les pare-feux analysent les paquets entrants et appliquent des règles basées sur les adresses source et destination. À la couche 7 applicative, les serveurs web et les reverse proxys vont plus loin : ils inspectent les headers HTTP, détectent les comportements suspects et appliquent des politiques de limitation de débit. Des acteurs comme IBM documentent ces scénarios dans leurs guides réseau et architectures de sécurité d’entreprise.
Selon plusieurs études sectorielles, 83 % des sites e-commerce utilisent une forme de limitation de débit pour protéger leurs données et leurs infrastructures.
| Raison du filtrage | Mécanisme utilisé | Exemple concret |
|---|---|---|
| Accès automatisé (bots) | Rate limiting, liste noire d’IPs | Blocage d’un scraper envoyant 1 000 requêtes/minute |
| Géo-restriction | Géolocalisation IP, blocage par pays | Contenu vidéo inaccessible hors zone Europe |
| Sécurité | Pare-feu, IDS/IPS | Blocage d’une IP ayant tenté une injection SQL |
| Application des CGU | Bannissement d’IP, détection comportementale | Suspension d’un compte ayant violé les conditions d’utilisation |
HTTP et contournement de filtrage IP : ce que révèle votre requête
Une requête HTTP est bien plus bavarde qu’on ne le croit. Au-delà de l’adresse IP source, elle transmet une série de headers qui dressent un portrait précis de l’utilisateur : le User-Agent identifie le navigateur et le système d’exploitation, le Referer indique la page d’origine, l’Accept-Language révèle la langue configurée, et le header X-Forwarded-For peut trahir une IP réelle derrière un proxy. À cela s’ajoute l’empreinte TLS (ou JA3 fingerprint), qui permet d’identifier le client même sans inspecter le contenu chiffré.
Ces données combinées forment un profil que les serveurs exploitent pour détecter et filtrer les accès suspects. C’est précisément pourquoi la manipulation des headers HTTP constitue l’une des premières techniques de contournement de filtrage IP — modifier ces informations, c’est changer de costume avant d’entrer. Par exemple :
X-Forwarded-For: 192.168.1.1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Un serveur mal configuré peut ainsi être induit en erreur sur l’origine réelle de la requête.
Les méthodes de contournement de filtrage IP en HTTP : panorama technique
Face à un filtrage IP actif, plusieurs approches techniques permettent de modifier l’adresse IP perçue par le serveur ou de masquer l’origine réelle des requêtes HTTP. Voici un panorama objectif des six principales méthodes.
Proxys résidentiels : l’approche la plus discrète
Un proxy résidentiel utilise une adresse IP attribuée par un fournisseur d’accès à un vrai utilisateur — et non une IP de datacenter facilement identifiable. Pour un site cible, la requête HTTP semble provenir d’un internaute ordinaire, ce qui rend la détection beaucoup plus difficile. Bright Data est la référence du marché dans ce domaine, avec un réseau de plus de 700 000 IPs résidentielles et des taux de succès élevés pour le scraping. Le coût varie entre 3 et 15 €/Go selon les fournisseurs et les options de rotation.
VPN et Tor : anonymat vs performance
Le VPN change l’IP publique et chiffre le trafic HTTP entre le client et le serveur VPN. Rapide et simple à utiliser, il présente un inconvénient majeur : ses adresses IP proviennent de datacenters, souvent déjà répertoriées et bloquées par les sites. Le coût moyen tourne autour de 3 à 10 €/mois.
Tor, de son côté, fait transiter les requêtes via trois relais successifs, offrant un anonymat bien plus robuste. Pour comprendre le fonctionnement réseau de Tor, consultez notre guide sur la configuration des relais Tor. Revers de la médaille : Tor ralentit les connexions de ~97 % en moyenne, et les IPs de ses nœuds de sortie sont fréquemment blacklistées. Tor est gratuit, mais peu adapté aux usages nécessitant de la rapidité.
Manipulation des headers HTTP : la technique du caméléon
Certains serveurs mal configurés font confiance aux headers HTTP pour déterminer l’IP réelle du client. En modifiant des headers comme X-Forwarded-For, X-Real-IP, Via ou True-Client-IP, il est possible de soumettre une IP falsifiée que le serveur acceptera comme légitime. Exemple :
GET /page HTTP/1.1Host: site-cible.comX-Forwarded-For: 8.8.8.8X-Real-IP: 8.8.8.8
Cette technique est couramment exploitée dans les challenges CTF, notamment sur des plateformes comme root-me.org, pour pratiquer en environnement légal et contrôlé.
Rotation d’adresses IP : contourner le filtrage par l’usure
La rotation d’IP consiste à changer d’adresse IP à chaque requête HTTP, ou après un nombre défini de requêtes, pour éviter la détection et le bannissement. Des solutions comme Bright Data automatisent entièrement ce processus. La rotation peut être configurée toutes les 30 minutes ou toutes les 1 000 requêtes selon les besoins. C’est la méthode de référence pour le web scraping à grande échelle : en répartissant les requêtes sur des milliers d’IPs différentes, on rend le filtrage par bannissement pratiquement inopérant. Avant toute opération, il est utile de savoir identifier l’IP d’un site web cible.
| Méthode | Anonymat | Vitesse | Coût | Cas d’usage |
|---|---|---|---|---|
| Proxy résidentiel | Élevé | Bonne | 3–15 €/Go | Scraping, bypass géo |
| VPN | Moyen | Très bonne | 3–10 €/mois | Usage général, streaming |
| Tor | Très élevé | Très faible (−97 %) | Gratuit | Anonymat fort, journalisme |
| Rotation d’IP | Élevé | Bonne | Variable | Scraping à grande échelle |
| Manipulation headers | Faible | Excellente | Gratuit | CTF, tests de configuration |
Contournement de filtrage IP HTTP : cas légitimes et cadre légal
Contourner un filtrage IP via HTTP n’est pas intrinsèquement illégal. Tout dépend du contexte, de la cible et de l’autorisation obtenue. Il est essentiel de distinguer les usages légitimes des pratiques prohibées.
Les cas d’usage légitimes sont nombreux et reconnus dans la communauté de la cybersécurité :
- Les challenges CTF (Capture The Flag), comme ceux proposés par root-me.org, permettent de pratiquer le bypass de filtrage dans un environnement isolé et légal.
- Les tests de pénétration (pentests) réalisés avec un mandat écrit du propriétaire du système visé.
- La recherche en cybersécurité et la vérification de géo-restrictions sur ses propres services web.
- Le journalisme d’investigation, pour accéder à des données publiques bloquées géographiquement.
Sur le plan légal, le cadre est strict. Aux États-Unis, le CFAA (Computer Fraud and Abuse Act), en vigueur depuis 1986, criminalise l’accès non autorisé à un système informatique. En Europe, la directive NIS2, transposée depuis 2022, renforce les obligations de sécurité et les sanctions. Contourner un filtrage IP sur un système tiers sans autorisation est illégal dans la quasi-totalité des pays.
Questions fréquentes
Quelle est la différence entre un proxy et un VPN pour contourner un filtrage IP HTTP ?
Un proxy agit comme intermédiaire uniquement pour le trafic HTTP/HTTPS : il masque votre IP auprès du serveur cible, sans chiffrer l’ensemble de votre connexion. Un VPN, lui, encapsule tout le trafic réseau dans un tunnel chiffré. Le proxy est plus rapide et léger ; le VPN offre une protection plus globale. Les deux permettent le contournement de filtrage IP, mais avec des niveaux de sécurité très différents.
Est-il légal de contourner un filtrage IP via HTTP en France ?
En France, contourner un filtrage IP n’est pas illégal en soi. Tout dépend du contexte et de la finalité : accéder à un service géo-restreint est généralement toléré, mais contourner un blocage judiciaire (sites pirates, par exemple) peut constituer une infraction. Les professionnels de la cybersécurité disposent d’un cadre légal spécifique. Dans tous les cas, la responsabilité de l’utilisateur reste engagée selon l’usage effectif.
Comment fonctionne le contournement de filtrage IP par manipulation des headers HTTP ?
Certains systèmes de filtrage s’appuient sur des headers HTTP comme X-Forwarded-For ou X-Real-IP pour identifier l’IP d’origine. En modifiant ou en falsifiant ces en-têtes, il est possible de tromper des dispositifs mal configurés. Cette technique reste limitée : les systèmes robustes ignorent ces headers ou les vérifient côté serveur. Elle est surtout utilisée en phase de test de sécurité.
Les proxys résidentiels sont-ils détectables par les systèmes de filtrage IP ?
Les proxys résidentiels utilisent de vraies adresses IP attribuées à des particuliers, ce qui les rend beaucoup plus difficiles à détecter que les proxys datacenter. Cependant, des solutions avancées de filtrage analysent les patterns comportementaux, la fréquence des requêtes ou les incohérences géographiques pour les identifier. Ils restent l’option la moins détectable, mais aucune méthode n’est infaillible à 100 %.
Filtrage IP et HTTP : choisir la bonne méthode selon son contexte
Le contournement de filtrage IP repose sur un éventail de techniques complémentaires : proxys résidentiels, VPN, réseau Tor, rotation d’adresses IP ou manipulation de headers HTTP. Chaque méthode implique des compromis concrets entre anonymat, vitesse et coût — il n’existe pas de solution universelle.
Ce qui détermine avant tout la pertinence d’un outil, c’est le contexte d’utilisation. Les mêmes technologies servent aux pentesters légitimes comme aux acteurs malveillants. Le cadre légal varie selon les pays, les plateformes ciblées et la finalité poursuivie.
La recommandation concrète : définissez précisément votre cas d’usage avant de choisir une méthode, vérifiez le cadre juridique applicable à votre situation, et privilégiez toujours des outils dont vous maîtrisez le fonctionnement réel.
Ancien pentester devenu consultant en sécurité, Yanis vulgarise la cybersécurité sans jargon ni parano. Il teste VPN, antivirus et outils réseau pour mon-ip.fr, avec une obsession : des conseils concrets, honnêtes et vérifiables.